サイバー攻撃?不正アクセス?――個人情報をめぐるもっと深刻な事態がある
サイバー攻撃?不正アクセス?――個人情報をめぐるもっと深刻な事態がある
2026/11/9 若干の加筆を行いました。
Table of Contents
- 1. はじめに
- 2. アクセスをめぐる「正」と「不正」と普遍的人権としてのコミュニケーションの権利
- 3. 個人情報の共有・再分配?―どっちに転んでも私たちの被害は変らないが…
- 4. 個人情報をめぐるリスク領域は合法領域でも深刻だ
- 5. 政府による不正アクセスを「合法」化した実例がある。
- 6. 「サイバーパトロール」「インターネットホットラインセンター」という名の密告制度
- 7. 個人情報の漏洩―とくに自治体からの漏洩
- 8. 行政サービスの合理化と利潤優先の資本の論理が個人情報を犠牲にした
- 9. 私たちの対抗策は?
1. はじめに
この間の不正アクセスによる個人情報漏洩の頻発について、不正アクセスを防御できなかった企業などからは政府により強い対策(加害者と思われる者への能動的サイバー防御=サイバー攻撃など)を要請する動きもあり、AIを駆使したと思われる事態に対しては、AIの「暴走」は止められないのではないか、という不安感情が煽られている。以下の文章では、こうした事態を背景に、政府側の対応は、より一層の監視社会化に向うことになり、差別・選別を強化する社会となることを危惧することを基調としている。最後に、オルタナティブをどう考えるかについても、簡単に言及した。(なお本稿は、2026年11月6日の院内集会向けの資料を改稿した)
2. アクセスをめぐる「正」と「不正」と普遍的人権としてのコミュニケーションの権利
アクセスが不正かどうかの判断基準は、法を侵害する行為であるかどうかであり、法が改正(改悪)されれば、「正」と「不正」の基準も変更されることになる。他方で、言論・表現や思想信条の自由、通信の秘密、プライバシーの権利などコミュニケーションに関する私たちの権利は基本的人権としての普遍性に基づいている。コミュニケーションの権利を基本的人権とする考え方が法や政治の学説で通説であるかどうかに関わらず、私は、人間とはは「個人」という孤立した「個」としては存在しえず、他者とのコミュニケーションの関係のなかでのみ「個人」としての存在が意味づけられその存在が可能になる、という点から、コミュニケーションは人間のありかたと不可分な基盤である、と考えている。この意味でコミュニケーションの権利は普遍性をもつものとして定義されるべきである。その普遍性の内実とはいかなるものなのかについては様々な議論がありうるが、上述したような自由をめぐる基本的人権を支える関係である、ということをとりあえずここでは確認できればよいだろう。(このような「確認」では全く不十分であることを自覚しているが、ここではこれ以上言及する余裕がないことをお断りしておく)
この普遍的な人権が、そのときどきの政権や議会の権力関係によって影響されるとすれば、法が必ずしもわたしたちの普遍的な権利を守るとはいえない、ということになる。つまり、法は、普遍的な権利を守るとは限らないのだ、ということも念頭に置く必要がある。法が守ってくれない場合、私たちは法に権利を委ねることができなくなり、別の選択肢(何があるだろうか?)をとって権利を守ることが必要になる。
話をサイバー領域に絞るが、私たちの通信の秘密を侵害しても法律上、合法とされる行為(盗聴法、クッキーなどを用いたトラッキングなど)は、「不正アクセス」にはならない。メディアでも注目されず、報じられない。私たちからみれば不正だが、法的には私たちのコミュニケーションの権利を合法的に侵害する政治的経済的な権力による介入がありうる。私たちの個人情報が晒されているのは、必ずしも「不正アクセス」によるリスクだけではない。現行法からすれば、合法(適法)であるような手法による個人情報の収集(窃取/搾取)もあるし、マイナンバー/カードのように、合法である方が場合によってはより深刻な人権侵害になる場合がある。このことは、指摘されれば気づきはするものの、日常生活では、関心を持ちにくいことでもある。
こうした個人情報の収集は、政府や行政が、法的な強制力をもって収集する個人情報から民間企業が無償で提供する体裁をとりながら収集する個人情報まで様々あり、その多くが、当然の事として多くの人々が容認している。あるいは、「便利」であるとか「ポイントが稼げる」などの理由で積極的に肯定される文化が支配的でもある。
3. 個人情報の共有・再分配?―どっちに転んでも私たちの被害は変らないが…
合法的に収集された個人情報が政府や民間企業の間に膨大に蓄積されており、この膨大な個人情報は「不正アクセス」であれ「合法アクセス」であれ、私たちから最初に個人情報を取得した組織から別の勢力(犯罪組織、どこかの政府、あるいは素人のハッカーなど)に、時には金銭と引き換えに引き渡されることよって、個人情報は転々と複製されて流通する。こうして個人情報は様々な者たちによって共有・再分配される。ここには個人情報の商品化に伴う市場のメカニズムが作用する。こうしたなかには、ネット上の膨大な情報を収集するAI企業がAI学習に用いられる場合もあるかもしれず、こうなったときには私たちの個人情報が思わぬ形で、利用され晒される可能性もでてくる。
こうして私たちの個人情報の保有をめぐる「共有・再配分」が生じるわけだが、この共有・再配分は不正アクセスに特有の事態ではない。Googleがスポンサーに私たちの個人情報を規約に沿って提供したり、行政が正当な行為として個人情報を収集した場合も、同様の共有・再配分が生じうる。行政が委託先に行政サービスを口実に個人情報を提供することは適法とされるわけだが、この委託先がどのように個人情報を「流用」しているかは判断が困難だろう。こうした合法的なケースも「不正アクセス」の加害者が取得した個人情報をブラックマーケットで売り捌くケースも、誰がこの個人情報の取得による恩恵を受けるにせよ、個人情報を奪われた側の私たちにとっては、個人情報を取り戻すことのできない状況が続くことには変りはない。
4. 個人情報をめぐるリスク領域は合法領域でも深刻だ
つまり、犯罪者や敵対的な国家が個人情報を強奪することだけが、わたしたちの個人情報のリスクを高めるといわけではなく、そのリスクはもっと幅広いものだ。強奪される前であっても、合法的に個人情報を取得した者たち(政府であれ企業であれ)の手中にあるときですら、個人情報のリスクを私たちが負うことになるが、そのことが「不正アクセス」の場合と比べて相対的に軽視されているように私は感じている。言い換えれば、個人情報のリスクは合法的に取得されている場合も、「不正アクセス」で違法に取得されてしまった場合と同様に、そのリスクは大きいのだ、ということに気づく必要がある。「不正アクセス」されなければ、少しはマシかもしれないが、その差を過大に評価するべきではない。
だから、問題の立て方、あるいは問題の観点を転換する必要がある。合法であれ違法であれ、わたしたちの個人情報が政府や企業や犯罪集団に取得されてしまったときのリスクは、同じように重大なリスクである、ということだ。この意味で、私たちにとって譲ることのできなコミュニケーションの権利からすれば、「不正アクセス」のみに着目して合法的な個人情報の収集を免罪するかのような観点はとるべきではない。
5. 政府による不正アクセスを「合法」化した実例がある。
国立研究開発法人情報通信研究機構(NICT)は、ネットワーク機器のセキュリティやソフトウェアの脆弱性を監視する目的で「不正アクセス」に該当する行為―NOTICEと呼ばれている―を行なっても、「不正」にはならない、という免責規定が法制化さている。
2018年5月に国立研究開発法人情報通信研究機構(NICT)の業務について、本来なら不正アクセスになるIoT機器に侵入してパスワード設定などに不備がないかをチェックする行為を「特定アクセス行為」と称して合法化する法改正が行なわれた。電気通信事業法と国立研究開発法人情報通信研究機構法(NICT法)の一部改正である。半年後の11月5年間の時限措置としてに施行された。これは政府によるハッキングの合法化といっていい。
当時私たちは、このNICTによる合法化されたハッキング調査に反対するキャンペーンを行なったが、残念ながら大きな拡がりを獲得することができなかった。
2023年12月に5年の期限が切れる際に、上記時限立法を延長し、IoTセキュリティに関する観測・助言業務を拡充した。そして2024年4月に、「特定アクセス行為」と称する政府によるハッキングの取り組みをルーターやネットワークカメラなどのIoT機器の乗っ取りやIoTボットネットへの対処を総合的に推進するプロジェクトとし、脅威観測を強化、ルーターやネットワークカメラなどのソフトウェア脆弱性への対処に着手する。
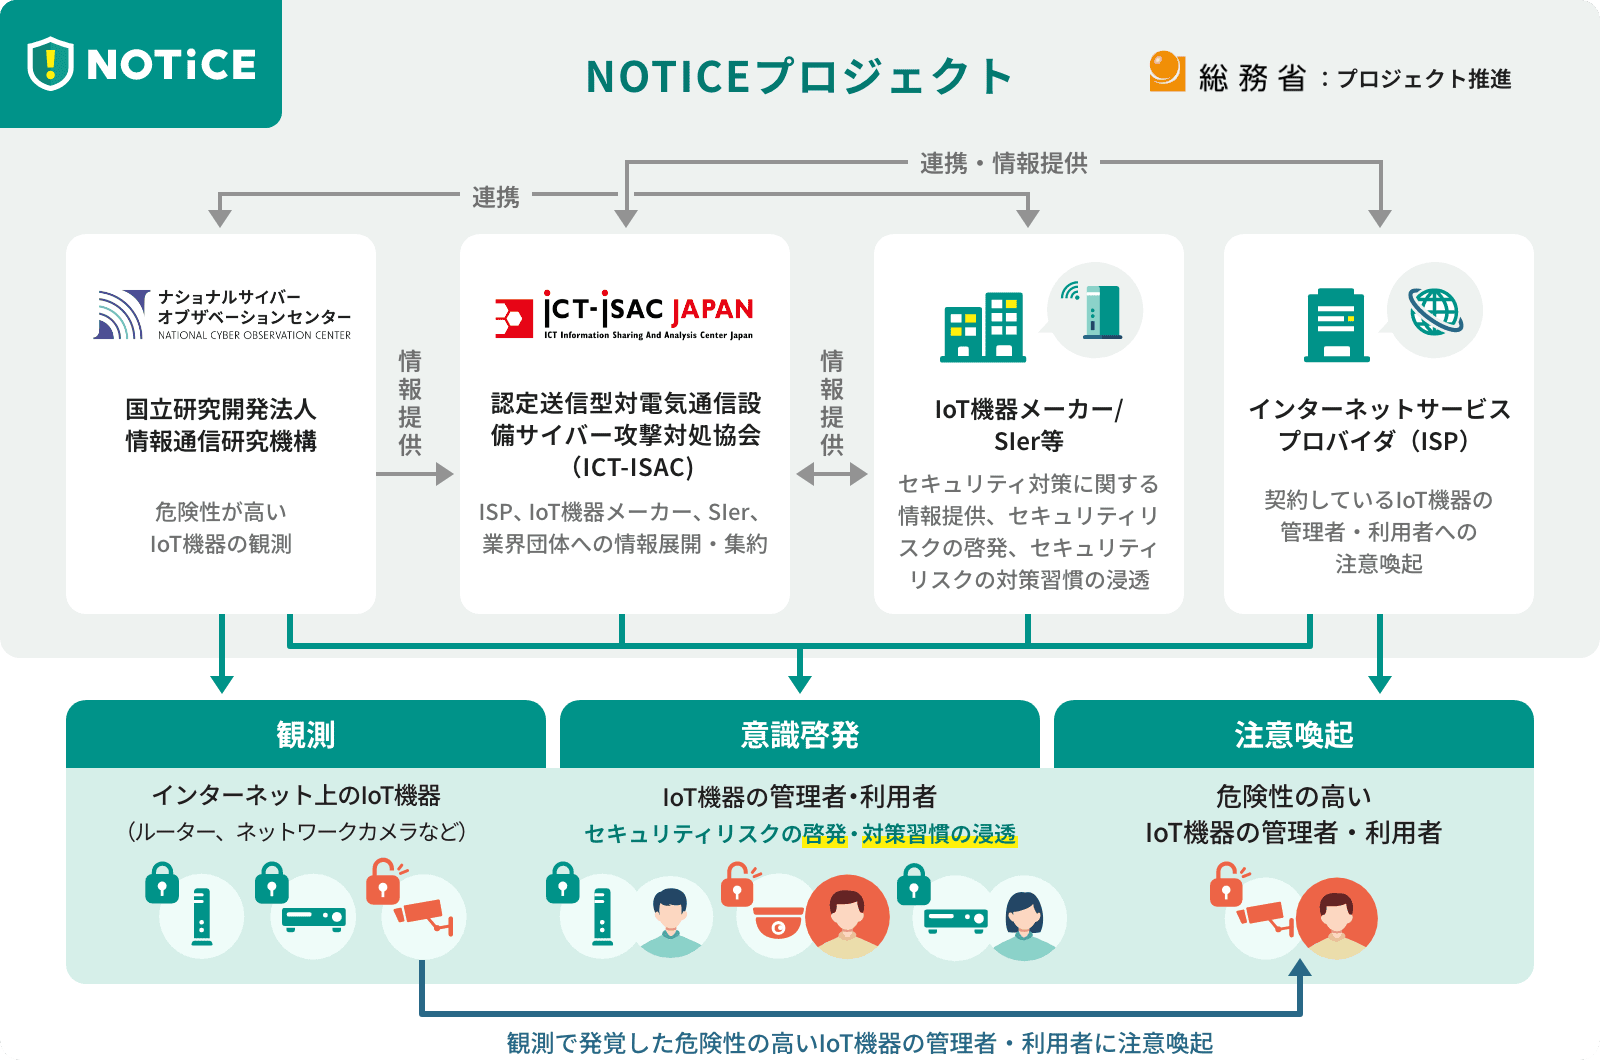
従来不正アクセスとして犯罪とされていた行為が、政府の特定の組織については非犯罪化され、さらにこの政府による「不正アクセス」の合法化のもとで、政府のハッキング行為が維持・拡大されて現在まで、この状況が継続してきた。他方で、最近の「不正アクセス」の頻発は、こうした政府によるハッキングによる脆弱性調査では防御できなかったことを示してもいる。とすれば、政府はより一層協力な監視体制を構築する方向へと向うことになるのではないだろうか。
私たちが問題にすべきは、不正アクセスだけではなく、ここで紹介したNOTICEのように適法とされる政府や企業によるアクセス行為が、私たちの個人情報の漏洩や収集に関わる可能性があることにも関心をもつ必要がある。
6. 「サイバーパトロール」「インターネットホットラインセンター」という名の密告制度
別の例を挙げよう。警察白書2026年版では、少年犯罪関連として、「国民からの情報提供、インターネット・ホットラインセンターからの通報、街頭補導活動、サイバーパトロール等による端緒情報の把握に努めるとともに、情報の分析、積極的な取締り等を推進している」という記述があり、更に次のように述べられている。
「大学生ボランティア約7,300 人が全国で活動しており、少年と年齢が近く、その心情や行動を理解しやすいなどの特性を生かし、学習支援活動、少年の居場所づくり活動、少年の非行・被害防止のためのサイバーパトロール等にも取り組んでいる。」
全国の大学数は約800だ。単純計算で各大学に約10名ほどの警察と連携したボランティアが存在していることになる。
他方で、インターネット上の「違法情報等」を警察などに通報するインターネットホットラインセンター(IHC)もある。白書では、このセンターを「インターネット上の違法情報等への対応を効果的かつ効率的に推進していくためには、広くインターネット利用者から違法情報等に関する情報提供を受け付け、一定の基準に従って情報を選別した上で、警察への情報提供、電子掲示板の管理者等への送信防止措置依頼等を行う団体」として、警察庁や政府と連携する別の組織としている。
一般のインターネット利用者等から違法情報だけではなく、重要犯罪密接関連情報や自殺誘引等情報を警察に通報し、他方でサイト管理者への削除依頼等を行う役割を担う。IHCは国内外のプロバイダ等に対して5万7185件の違法情報の削除依頼をしていると白書は述べている。一日当り約150件の削除要請である。なぜ、警察や政府の機関ではなく、別組織の体裁をとったのか。理由は、公権力による検閲という違法行為を回避するためだ。実質は検閲に他ならないにもかかわらず。たとえば、公権力の検閲行為を回避するために、映倫のような民間の団体が検閲を代行する、というやりかたとよく似ている。民間であれば検閲は違法とはならないからだ。実態は警察と一体であっても、形式的には非政府組織とすることで、検閲を可能にする巧妙なやりかたをとったのではないか。言うまでもなく、こうした削除要請などは、その時々の政権の政策や、政治的な危機の局面では、政治弾圧の手段ともなりうる。戦時体制ともなれば(今現在はすでにサイバー戦時体制といえる)言論弾圧の機関になることは間違いない。
こうした警察の取り組みは、白書に書かれていてもほとんどメディアでは注目されない。この注目のされなさに私はむしろ危惧を抱かざるをえない。
7. 個人情報の漏洩―とくに自治体からの漏洩
行政関連の個人情報の漏洩は広範囲で多岐にわたる。たとえば、アルカディアからの漏洩では111自治体から防災情報などを提供するシステムへの不正アクセスで300万件以上の個人情報が漏洩したとされる。他方で、ふるさと納税では、ふるさとチョイスから4,454,097件で名前、メールアドレス、住所、電話番号、ハッシュ化されたパスワードなどが漏洩している。更に最近ではアララメールサービスから官民合わせて8100万件という膨大な個人情報が漏洩した。
広範囲にわたって、公共サービスの多くが民間への委託なしには成り立ない現状がある。この現状が個人情報の流出リスクを高めていることは明かだが、「不正」ではない個人情報の利用であれば私たちのコミュニケーションの権利や基本的人権を毀損しないと判断すべきでもない。
必須の公共サービスに関連して基本的な個人情報が漏洩している。漏洩は多岐にわたるが、おおむね以下のような共通点がみられるように思う。
- 多くの漏洩事案は、外部の委託先企業や更に委託先がサービスを外注した企業から漏洩している。
- 外部に委託していることを行政が住民に周知しているとは限らない。
- 委託先に必要以上の個人情報を渡している可能性が否定できない。
こうしてみると全体として、行政の住民の個人情報への認識が甘く、行政の効率化を優先させ、結果として行政の監督が十分できていない結果になったのではないか、と判断できそうだ。少なくとも、行政の基本的なシステムそれ自体への「不正アクセス」による情報漏洩に比べて格段に委託先からの漏洩が多いことが何を「意味」しているのかにも注目する必要がある。
8. 行政サービスの合理化と利潤優先の資本の論理が個人情報を犠牲にした
なぜ、こうしたことが起きるのか。ここには構造的な問題がある。政治権力と資本の論理という資本主義の本質に関わる問題である。つまり、委託先の企業は、私企業である以上利潤を最優先にして事業を展開するから、利潤を圧迫するコストのかかる最適な個人情報の保護のシステムは選択されないだろう。営利企業である以上個人情報の保護には限界がある、ということだ。
他方で行政は、効率性と財政支出の節約のために、個人情報の組織内の管理に必要なインフラや人員の配置よりも外注を選択する。しかも個人情報の保護を優先させるのではなくより安価に受注する企業を選定する。
こうして受注する委託先の企業も行政も個人情報の保護を最優先にするそもそもの動機が希薄になるような制度的な限界がある。個人情報の保護のためにより多くの財政資源を振り向けるような政策は、たぶん、議会でも合意が得られにくいかもしれない。それよりも、公共投資や地域の経済の活性化に直接寄与するような開発政策に公的資金が優先的に投入されることになりやすいのではないか。
むしろ行政権力は、住民の個人情報やプライバシー保護よりも、自らの政治的権力の維持に必要な住民への政治的支配に必要な個人情報の利活用や民間企業への行政保有の個人情報の提供を通じた経済の活性化を優先させる傾向がある。官民ともに、合法的な個人情報の収集・利活用にもっぱら関心をもつ結果として、情報漏洩のリスクが高まった。私たちは、行政に個人情報を委ねても、資本に委ねても、同じように漏洩しない場合であっても個人情報の利用のリスクに晒され、更に個人情報の保護を二の次にする資本と行政の動機によって漏洩のリスクにも晒される。行政も資本も私たちの個人情報を委ねるのに十分なだけの資格をもっているとは言い難い。
9. 私たちの対抗策は?
現代の監視社会では、「私とは何者なのか」は様々な個人情報から構成された「プロファイル」によってコンピュータを駆使して人為的に生み出される。これが、経済的政治的な支配の有効な手段となる。企業は、プロファイルに含まれるショッピングの履歴から私の嗜好を推測して好みそうな商品を提示する。他方で政治権力は、プロファイルに含まれる思想信条に関わるデータから私の投票行動を操作したり、私のなかにある偏見や差別を巧みに利用して敵意を醸成して戦争を支持する方向へと誘導しようとする。
そうであるなら、彼らが私たちの個人情報を利用できないような方策をとることが、何よりも有効な対策になることは明かだろう。民間企業が収集する個人情報の大半は私たちが市場経済のなかでの行動に伴うものだ。カードやスマホ決済を選択せず、ネットでの買い物も控えて、実空間で現金による買い物に切り替えることは不可能ではない。現金での買い物では漏洩する個人情報はほとんど生じない。
しかしやっかいなのは行政の個人情報だ。私たちの生存権に直接関わる医療、教育、福祉など基本的な公共サービスについては、選択の余地がほとんどなく、戸籍、住民票など基本的な個人のデータは生まれてから死ぬまでほぼ強制的に行政が収集し利用する。この個人情報の行政による収集は必要であり不可欠でもあると信じられている。しかし、膨大な個人情報の収集が可能な現代の政治権力を前提にしたとき、この当たり前と思われている生存権を支えるための個人情報の行政への提供を見直すべきときでもある。
私は、暗号化と情報管理技術を前提にし、相互扶助の社会関係の創出を目指すのであれば、個人情報を渡すことなく、生存権の基本的なサービス基盤を確立することは不可能ではない、と考えている。むしろ、現代の公的なサービスは過剰なまでに個人情報の把握=本人認証に依存する差別・選別のシステムになっている。
個人情報を行政や資本に渡す場合、私たち個人情報の元々の所有者の側が許諾しない限りは利用できず、行政や資本による個人情報の利用動向を追跡できるような仕組みの導入は不可能ではない、とも考えている。こうした仕組みは行政にとっても資本にとっても、個人情報を自由に好き勝手に利用できず権力の維持や収益化にとって大きなデメリットがあるために、真剣にこうしたシステムの技術的な可能性すら検討されていない。
匿名性に基づく相互扶助もいくつもの可能性がある。野宿者支援のための炊き出しを行うとき、支援者は野宿者の身元や経済状態を証明する何らかの証拠の提示を要求しない。市民が自主的に開催する学習会や講座などへの参加について、参加者の身元確認はしないし、学歴や成績を証明する資料の提示を求めて、これらの資料に基いて参加する能力があるかどうかを判定する、といったこともしない。もし、教育が、無償で、しかも卒業証書を発行せず、試験も行なわない制度になれば、数値化された成績による序列化や学歴という制度に伴う個人情報は不要になる。もし医療が誰に対しても無償で提供されるのであれば、費用の負担や保険に関わる様々な医療データが担当する医師や医療機関の越えて共有される必要はなくなる。もし国境がなくなれば(かつてあった関所が近代国家の成立とともになくなったように)、パスポートのような身分証明は不要になる。庶民があたりまえに行なっている多くの相互扶助の仕組みでは、行政の公共サービスのような厳格な個人認証を必要としない。
個人情報を膨大に収集する社会は、権利が普遍性をもたず、様々な基準を設けて権利をもつ者と持たざる者とに分類する差別と選別の構造と不可分である。同時に監視社会は、人々を監視しプロファイリングし分類し差別・選別する社会でもある。
ただし、こうした対応が万能なわけではなく、その効果も限定的である。特に、街中に張り巡らされた監視カメラや警察官などが装着するウエアラブルカメラといった空間監視の機器や家庭内にも入り込んでいるIoT(モノのインターネット)と呼ばれるネットワーク機器が収集するデータに対しては、上記のような手立てでは対応できない。更に、ほとんどの人が持っているスマホのカメラやGPSの機能などは相互監視の手段になる。イラン戦争ではイスラエルが監視カメラをハッキングして攻撃の標的選定に利用した。ウクライナの戦争では住民のスマホを軍が利用できる仕組みが導入された。AIの普及によってこうした傾向が助長されてきた。このような監視機器の利用を阻止するためには、法制度だけでなく監視システムの可視化と監視を容認しない文化の創造が不可欠であり、暗号化による防御などとは別の手立てが必要になるだろう。(この点は本稿の課題を越えるのでこれ以上は言及できない)
今一度まとめれば、
- 福祉、社会保障は、貧困や格差、差別が構造化している現代社会では、人権にとっての必須の制度である。⇒これを営利企業にも政治権力にも委ねるべきではない。
- 福祉、社会保障のサービスのために個人情報を提供するというシステムは監視社会のなかでは私たちの基本的人権を支える制度にはならなくなった。個人情報を提供しなければならないという前提を根本から見直す⇒個人情報を行政に提供しなくてもサービスを受けられる仕組みを考えるときである。
- 社会(地域、自治体、国家、世界全体)の統治のありかたを根本から考えなおす。⇒データ化に基づく支配に抵抗する。「わたしはデータではない!」
(総務省関連の参考資料:かなり前から政府は外部委託のリスクを認識していた、という証拠として)
地方公共団体における 情報セキュリティポリシーに関するガイドライン(総務省 2026)
https://www.soumu.go.jp/main_content/001068239.pdf
外部委託に伴う個人情報漏洩防止対策に関する検討 について 総務省地域力創造グループ地域情報政策室
https://www.soumu.go.jp/main_content/000013761.pdf
「地方公共団体における業務の外部委託事業者に 対する個人情報の管理に関する検討」 報告書(電子自治体の推進に関する懇談会(セキュリティワーキング グループ)検討結果の公表)
https://www.soumu.go.jp/main_content/000013666.pdf
外部委託に伴う個人情報漏えい防止対策の徹底について 総務省大臣官房総括審議官(2007年5月25日)
https://www.soumu.go.jp/main_sosiki/kenkyu/jyukidaicho/pdf/070627_1_3-1.pdf
Date: 2026/11/6
Author: としまる
Created: 2026-11-08 日 22:54