Howdy! How can we help you?
現代の戦争における技術とAIの調査ガイド
著者 イアン・オーバートン • 2026年9月7日
歴史家たちが2020年代の戦争を振り返る際、2つの点に驚かされるかもしれない。
第一に、従来、こうした歴史家たちが戦争について報告する際に役立ってきた膨大な量の資料が、完全に失われているということだ。第一次世界大戦の日記に相当する現代の資料とは? とっくに削除されたWhatsAppのメッセージだ。かつてベトナム戦争で見られた、タイプ書きの状況報告書――もし破壊を免れていたとして――に相当するものは? 腐食したサーバー上で消え失せた。膨大な量のデジタルデータが、時の流れとともに失われてしまうかもしれない。
GIJNが10月6日午前9時30分(EDT)に開催するトレーニング「紛争におけるビッグテックとAIの調査」(本ガイドの著者であるイアン・オーバートンが講師を務める)に、こちらから登録してほしい。
2つ目の課題は、戦闘の最前線を特定することの難しさにある。それは民間人が最も被害を受けた場所だろうか? ドローン部隊の本部だろうか? それとも、あるテック大手企業のサーバー上だろうか? かつては「戦いの細い赤い線」によって定義されていた現代の武力紛争の物理的範囲は、ますます拡大し続けており、作戦上の最前線を特定することがますます困難になっている。衛星コンステレーション、クラウド契約、サーバーアーカイブ、そして武器や技術のサプライチェーンを含む、デジタル戦場の複雑な地図が浮かび上がってくるだろう。
現代戦争の真の性質は、スマートフォンの画面に映し出される画像――破壊された集合住宅、集団墓地、黒いリボンを付けた葬列で泣く母親たちの叫び――には見出せない。作家C・S・ルイスがかつて指摘したように、これらはあくまで最終的な結果に過ぎない。暴力は別の場所で始まる。それは会議室やデータセンター、テクノロジー企業のオフィスで構想され、承認され、資金提供され、コード化され、契約される。そして、調達枠組みやクラウドサービス契約、ベンチャーキャピタル投資、ソフトウェアのアップデートを通じて進行していく。こうした技術を購入する決定は、ミサイルが標的を攻撃するはるか以前に、提案され、支持され、承認され、議事録に記録されているのだ。
したがって、記者の任務は単に暴力の結果を記録することではなく、それを生み出したプロセスを再構築することにある。今日の戦場は、砲弾が着弾した穴などよりもはるかに広い範囲に及んでいる。それは官僚機構、企業、テクノロジー・ハブ、金融機関の隅々まで広がっている。爆発は、武器が発射されるはるか以前から始まっていた一連の意思決定、関係性、インセンティブの最終的な表れに過ぎないだろう。現代の紛争を理解するには――これまで以上に――その連鎖を逆方向に辿らなければならない。被害からシステムへ、事件からインフラへ、死から、それを可能にした技術的仕組みの詳細へと。
本ガイドの主な焦点は、まさにこの作業にある。すなわち、軍事システムと民間システムの境界が曖昧になりつつある空間――クラウドプラットフォーム、監視ネットワーク、AIモデル、商業インフラが戦争そのものに組み込まれている空間――を通じてますます展開される現代の紛争を、いかに調査するかということだ。それは、戦場での被害から、それを可能にしたシステムへと遡って連鎖を追跡することを意味する。
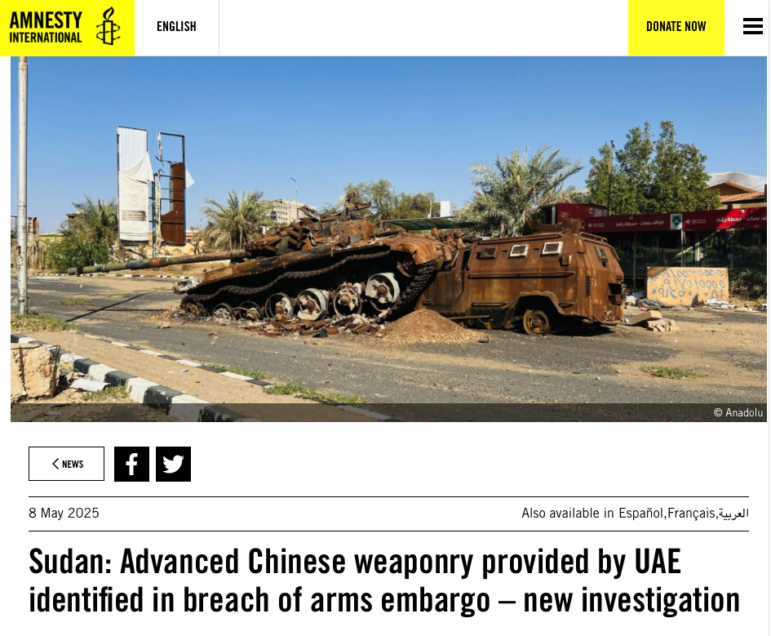
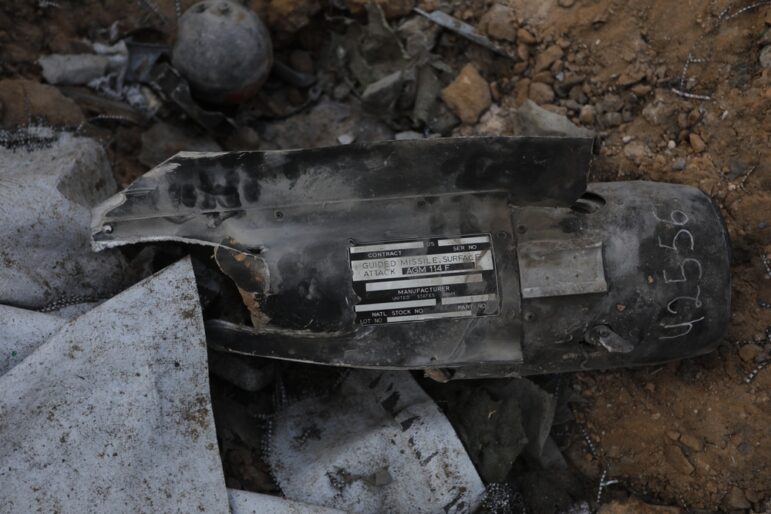
例えば、スーダンに関するアムネスティ・インターナショナルの調査では、爆弾の破片を分析することで中国製の誘導弾を特定し、それが国連の武器禁輸措置に違反してアラブ首長国連邦(UAE)から「迅速支援部隊(RSF)」へ再輸出された可能性が極めて高いと結論づけた。同様に、ガザ戦争に関する調査では、パランティア(Palantir)などの企業が提供する商用AIプラットフォームやデータサービスが、いかにして軍の標的選定システムに組み込まれているかを検証し、民間人への被害に対する企業の責任について深刻な問いを投げかけている。
もちろん、ジャーナリストにとっての課題は、国家、企業、サプライチェーン、技術的アーキテクチャに断片化され、説明責任の確立を著しく困難にしている責任の連鎖を追跡することにある。
記者たちにとっての問いは、もはや軍がAIシステムを使用しているかどうかではない。むしろ、これらのシステムがどのような形で「殺戮マシン」の一部となってしまったのか、ということだ。
言うまでもなく、デジタル技術の発展のペースが驚異的なものであるため、この問題に取り組む緊急性は極めて高い。2025年初頭までに、ロンドンの軍事シンクタンクである王立統合サービス研究所(RUSI)は、ウクライナで損傷または破壊されたロシア軍装備の60~70%をドローンが占めると推定した。これは10年前なら荒唐無稽に思われたであろう数字だ。2026年までに、軍事とテクノロジーの結びつきは極めて明確なものとなり、米イラン戦争では、イランは意図的にUAEとバーレーンにある世界的な配送サービスアマゾンのデータセンターを標的とした。
デジタル技術はもはや戦闘の補助としてではなく、戦争遂行に不可欠な要素と見なされている。
デジタル戦場への移行が進むにつれ、人権に関する懸念も高まっている。国際赤十字委員会(ICRC)は、紛争におけるAIの使用を、常に人間の判断に確実に従属させるよう各国に強く求めている。これは節度を求める取り組みだが、率直に言って、あまり成果を上げていない。致死性自律兵器に関する拘束力のある条約の策定に向けた国連での善意に基づく協議は、これまでのところ行き詰まっている。そして、国際的な規制が現代の紛争の現実から遅れをとっていると言っても、異論はないだろう。
ジャーナリズムは今、この空白を埋めるべく踏み出さなければならない。
したがって、記者たちにとっての問いは、もはや軍がAIシステムを使用しているかどうかではない。むしろ、これらのシステムがどのような形で「殺戮マシン」の一部となっているのか、ということだ。誰がそれらを販売しているのか?そこからどのような利益が得られているのか?標的データはどこから得られているのか?実際には人間がどれほどの制御権を持っているのか?民間人保護のシステムが機能しなくなった場合(あるいはそもそも存在しない場合)、何が起こるのか?
軍産複合体から軍技術複合体へ
新たなデジタル戦場の実態をより深く理解するためには、まず私たちが「軍産複合体」という表現が約60年前のものとなり、やや時代遅れになっているという事実を受け入れる必要があるだろう。現代の戦争は、単に一握りの兵器メーカーを中心に組織されているわけではない。むしろ、クラウドインフラ、AIモデル、分析技術、センサー、通信システムが、戦争の計画、遂行、さらにはその「ナラティブ」さえも可能にする、より広範な「軍事・テクノロジー複合体」が形成されているのだ。
したがって、西側諸国において、このシステムにはマイクロソフト、アマゾン、グーグル、パランティア・テクノロジーズ、アンデュリル・インダストリーズAnduril Industries、OpenAI、そしてAnthropic(後者に関する論争はあるものの)などが含まれる。中国は独自の「軍民融合」を発展させており、ファーウェイ、テンセント、センスタイムSenseTimeといった企業が、その軍事力に深く組み込まれている。一方、ロシアはロステック、ヤンデックス、そしてクレムリンが直面する制裁体制の内外で活動する数多くのサイバー、ドローン、軍民両用技術のサプライヤーを中心とした、より国家主導型のネットワークに依存している。
総じて、これらの企業は極めて収益性の高い技術・軍備競争へと発展しており、そこで人工知能、自律システム、ソーシャルメディアプラットフォーム、量子科学が、遠隔戦争を内部から再構築するとともに、外部からの見方も変えつつある。
その資金規模は途方もない。米国防総省は2027年度予算において、「空・陸・海面および海中を横断する自律型および遠隔操作システム」を含む「国防自律戦争グループ」(Defense Autonomous Warfare Group)への資金として540億米ドル以上を要求した。これは2025年度比で24,000%の増加である。2026年5月、ドイツの防衛技術グループであるヘルシングHelsingが約180億米ドルの資金調達に向け着実に前進しており、欧州で最も価値の高いスタートアップの一つになると報じられた。
こうしたデジタル巨大企業の台頭は、権力の移行を招いている。確かに国家が依然として指揮権を握っているが、能力(監視、通信、自動意思決定)は、顧客や従業員の大部分が依然として民間人である企業によってますます行使されるようになっており、そうした民間プラットフォームが兵器化されつつある。ガザとレバノンにおける商用AIの利用に関するAP通信の調査では、戦時下において、インテリジェンス・ストア全体での文字起こし、翻訳、検索のために市販モデルが急増して使用されていたことが明らかになった。この調査によると、本来は民間利用を主目的として開発されたAIモデル(この場合はマイクロソフト製)が、軍事目的で広範に利用されていたとされる。マイクロソフトは、この件についてAP通信の記者からの取材に応じなかった。
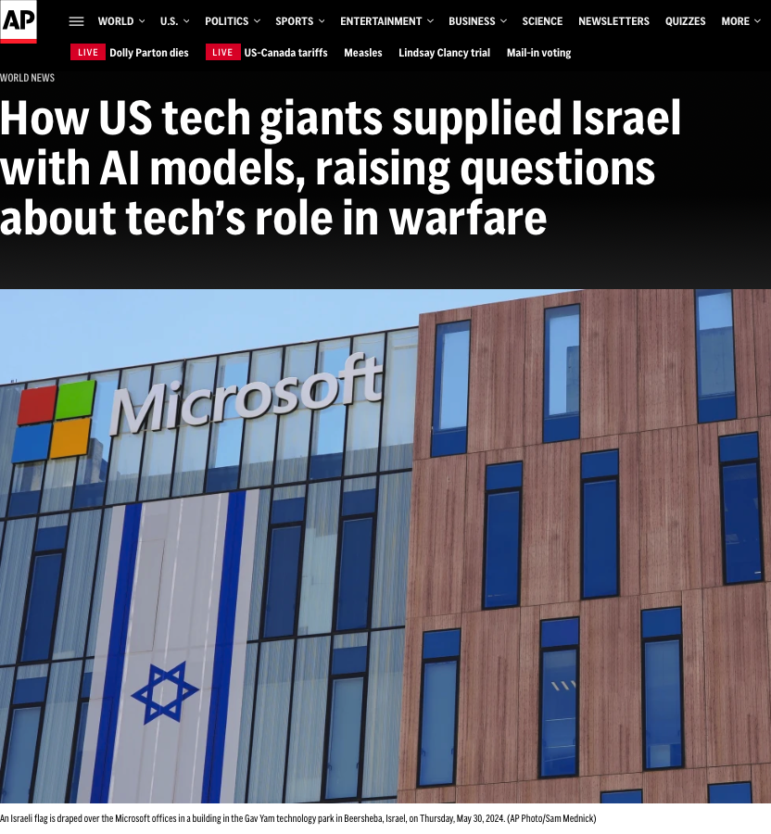
また、ガーディアン紙、+972Magazine、Local Callによる別の共同調査でも、数百万件に及ぶパレスチナ人の電話通話の音声ファイルがマイクロソフトのAzureプラットフォーム上に保存され、そこから空爆や逮捕の計画に利用されていたと報じられている。マイクロソフトはその後、自社の技術のイスラエルによる特定の利用をブロックしたと述べているが、被害はすでに生じており、前例もできてしまった。
これは、民間人の殺害を助長することで道徳的な一線を越えた不透明で非倫理的、前代未聞の企業といった話ではない。むしろ、世界的な商業システムそのものが、戦争を可能にする運用上のITインフラの一部となっているのだ。民間向け技術製品と軍事用途との境界線は、かつてないほど薄くなっている。
デュアルユース技術という概念は、この状況をさらに複雑にしている。デュアルユースのアイテムとは、米国産業安全保障局(BIS)によって、軍事用途や兵器関連用途に加え、民間用途も併せ持つものと定義されている。例えば、高性能集積回路は、民間のデータセンターを稼働させると同時に、高度な軍事用コンピューティングシステムも可能にするため、デュアルユースのアイテムとなる。欧州委員会のサイバー監視関連製品の輸出に関する指針は、正当な民間機能(例えば、法執行機関向けの分析やネットワーク監視など)を持つ物品であっても、用途変更される可能性があり、それゆえ「輸入国における国内弾圧や、人権および国際人道法の重大な侵害のリスクをもたらす」と警告している。
一部の製品は偶発的にデュアルユースとなるが、他の製品は、民間からの収益が防衛分野の研究開発(R&D)を補填し、評判リスクを軽減するため、意図的に両分野で販売されている。例えば、Tech Policy Pressの報告によると、大手AI企業の一部は、人道支援活動を利用して、軍事的な標的指定や諜報活動にも利用可能なデータ、監視、ITシステムを活用し、そこから知見を得ているという。
二つの連鎖、一つの物語
では、調査はどこから始めればよいのか。最も有用な出発点は、二つの別々の事柄を調べることだ。
これら二つの連鎖を併せて見れば、攻撃がどのように承認されたかだけでなく、それが技術的に可能になった経緯も明らかになる。現代の調査では、この両方を検証する必要性がますます高まっている。
第一に、指揮系統である。作戦の実施を決定したのは誰か。これは、将校、法律家、旅団長、そして政治担当大臣を通じて垂直に連なる指揮構造だ。その中核には、交戦規則、民間人保護の仕組み、そして戦争における比例性の問題が位置している、あるいは位置すべきである(法的な比例性や指揮系統に関する詳細は、GIJNの戦争犯罪報道ガイドを参照のこと)。この指揮系統こそが、結局のところ、ほとんどの調査報道の中核をなす爆弾や銃弾の使用を承認するものである。そしてこの指揮系統は、理論上、その周囲で形成されつつある新技術の影響を比較的受けにくいはずだ。しかし、技術の進歩が殺害命令や戦場の戦術に影響を与えないと考えるのは、甘すぎる。とはいえ、これを立証するのは困難だ。
第二に、システムの連鎖がある。ジャーナリストは、どのような連携やデジタル接続によって、こうした標的選定が可能になったのかを調査すべきだ。このシステムは、クラウドベンダー、通信事業者、プラットフォーム運営者、下請け業者、大学や企業の研究所、データブローカー、輸出業者、物流会社、そしておそらく最も重要な点として、そもそもその能力を実現可能にした資本を提供した投資家、ベンチャーファンド、政府系ファンド、保険会社などを通じて機能している。この「システムの連鎖」は、はるかに不透明だ。
この区別は、実践においてより明確になる。例えば、ガザにおけるイスラエル軍の作戦に関する調査では、両方の連鎖が同時に検証されてきた。指揮系統とは、特定の攻撃を誰が承認したか、比例性の評価がどのように行われたか、どの将校が標的選定を承認したかといった点に関わる。一方、システムの連鎖は、どのクラウドプラットフォームが情報を保存したか、どのAIシステムが処理を支援したか、どの企業がソフトウェアを供給したか、インフラはどこにホストされていたか、そして誰が資金を提供または維持管理したかといった、異なる一連の問いを投げかける。これら二つの連鎖を併せて検討することで、攻撃がどのように承認されたかだけでなく、それが技術的にどのように可能になったかも明らかになる。現代の調査では、この両方を検証する必要性がますます高まっている。
技術戦争の柱
この不透明さを解き明かすために、現代の紛争を「システムの連鎖」を構成する5つの柱に分けて考えるのが役に立つ。これらは時系列順ではないが、すべて相互に関連している。
- 兵器と構成部品
- インフラ
- 情報
- 監視
- 自動化された意思決定支援
現状では、兵器はインフラに依存し、インフラは情報の流れを可能にし、情報システムは監視に情報を供給し、監視は標的選定を規定し、自動化された意思決定システムは兵器の配備を加速させる。
システム連鎖に関する詳細なレポートは、すべてではないにせよ、そのうちのいくつかを検討しなければならない。
兵器と構成部品
ハードウェアは依然として重要であり、ある意味ではソフトウェアよりも調査しやすい。物理的なハードウェアに近いほど、証拠は明白になる。
残骸、シリアル番号、関税コード、入札書類、部品の刻印、訓練用具、製造元の資料――これらすべてが手がかりとなり、戦場において機能する「デジタルな戦争の痕跡」についてより深い洞察へと導いてくれる。したがって、懸念されるあらゆる場所(例えば、爆撃を受けた学校や病院など)において、戦場の残骸から見つかるすべてのシリアル番号、ロット番号、関税識別番号、製造元のロゴ、技術的刻印を収集、あるいは撮影し、目録化すべきだ。これらは、調達記録、通関申告書、船積明細書、特許、輸出許可証と照合できる場合がある。
すべての構成部品について、次の5つの疑問を投げかけること。誰が製造したのか、誰が販売したのか、誰が輸送したのか、誰が代金を支払ったのか、そして誰が輸出を承認したのか。
主要な武器移転に関する情報はSIPRI武器移転データベース(SIPRI Arms Transfers Database)で、企業情報はSIPRI武器産業データベース(SIPRI Arms Industry Database)で、国際貿易記録は国連コムトレード・データベース(United Nations Comtrade database)で検索する。もちろん、多くの戦争ではこれほど追跡可能なシステムが存在しないだろうが、まずはここから始めるのだ。
英国の戦略的輸出管理データベース、欧州連合(EU)のデュアルユースおよび制裁登録簿、米国の輸出管理データベースなどの政府の輸出管理ポータルからは、許可決定や申告された最終用途者が明らかになる。TED(EU Tenders Electronic Daily)などの調達プラットフォーム、各国の契約登録簿、防衛調達ポータルからは、購入関係が明らかになる。OpenCorporates、UK Companies House、米国証券取引委員会(SEC)のEDGARデータベースなどを通じて入手可能な企業記録からは、所有構造、子会社、資金の流れを特定できる。
ImportYeti、Panjiva、ImportGeniusといった海運・サプライチェーンデータベースや、商用海上追跡プラットフォームは、デジタルサプライヤー、仲介業者、ソフトウェア支援システムの特定につながる手がかりを与えてくれるかもしれない。
調査が行き詰まったら、OCCRPのAlephデータベース、各国の裁判記録、制裁リスト、さらにはロビー活動開示情報を試してみよう。これらから追加の手がかりが得られることもある。
一方、メーカー自体が最も有力な情報源となることも多い。防衛関連企業は、製品パンフレット、投資家向けプレゼンテーション、年次報告書、展示会カタログ、技術仕様書、プレスリリースを定期的に公表しており、そこからシステムがどこで試験、実演、または販売されたかが判明する。
可能であれば、パリ・エアショー(Paris Air Show)、DSEI、ファーンボロー国際航空ショー(Farnborough International Airshow)といった武器見本市に、大きなバッグを持って足を運んでみるといい。そこでは、他の場所やオンラインでは見つけるのが困難、あるいは不可能なカタログ、販促資料、さらには契約発表情報にまでアクセスできる。
また、探している情報が見つからない場合は、インターネット・アーカイブのウェイバック・マシンのようなアーカイブサービスを利用すれば、削除されたマーケティング宣伝文句や製品情報を復元できることを覚えておこう。
ミサイル攻撃の写真を手がかりにその出所を突き止めた事例として、筆者が執筆したこの 「2026 Action on Armed Violence」の調査記事がある。そこでは、イランのミナブにある女子校を攻撃したトマホークミサイルのデジタル部品が、英国に拠点を置くメーカーに遡れることが明らかになった。武器貿易に関する詳細は、GIJNの『戦争犯罪ガイド』のこの章を参照のこと。
インフラ
被害の表層的な側面を検討したら、次は戦争という歯車を回し続けるデジタルインフラについて考えてみよう。つまり、あらゆる戦争において運用資産となるクラウドサービス、通信、衛星インターネット、データセンター、そして海底ケーブルについて検討するべきだ。
また、データセンターはますます戦争の標的となっている。例えば、通信システムへの攻撃が増加している。実際、Access Nowの#KeepItOn連合は、インターネット遮断が「紛争中の残虐行為の隠蔽、抗議活動の鎮圧、あるいは選挙のような重要な国家的行事における市民の言論封殺」を可能にする具体的な人権侵害を引き起こすものと見なしている。同団体のShutdown Tracker Optimization Projectは、世界中で数百件の遮断事例を記録しており、その多くは重大な人権侵害と時期を同じくしている。
現在の戦争において、デジタルインフラの遮断への加担がますます見受けられる。2025年のロイターの調査によると、イーロン・マスクは2022年のウクライナ・ヘルソン反攻作戦中に、スペースXのエンジニアに対し、スターリンクの通信を遮断するよう個人的に命じたことが判明した。これにより戦場での通信障害が発生し、ウクライナ軍の作戦が妨げられ、パニックを引き起こした。マスクはロイターからのコメント要請には応じなかったが、X上では「私たちがそのようなことをするはずがない」と書き込んだ。ガザ地区やその他の地域では、2023年にAl Jazeeraが報じたように、イスラエル軍がジャワルやパルテルといったパレスチナ企業の通信塔を攻撃し、民間デジタルインフラも意図的に標的とされた。その他の例としては、紅海での海底ケーブル切断や、ウクライナ最大の通信事業者および同国の法務省に対するロシアのサイバー攻撃が挙げられる。
デジタルインフラのもう一つの重要な要素はデータだ。戦略国際問題研究所(CSIS)は「データは今や戦争の最前線である」と指摘している。この報告書は、データセンターが戦争における新たな標的となっており、時には奇妙だが意味深い結果を招くことがあることを示している。2026年に『エルサレム・ポスト』が報じたように、イランの銀行のデータセンターを襲った攻撃は、イラン軍への給与支払いを妨害した。
ここでも疑問を投げかける必要がある。どの政府機関が攻撃を要請したのか? 法律は破られたのか? 民間人が実際に支払った代償とは何だったのか(医療サービスの混乱、緊急通信の遮断、人道支援の調整の阻害、さらには避難した親族の行方が分からなくなった家族など)。データ回線、衛星、インフラ要素の所有者は誰か? そして、どの民間インフラが軍事的に不可欠なものとなっているのか?
インターネット遮断は、Access NowのShutdown Tracker Optimization Project(STOP)、Open Observatory of Network Interference(OONI)、Cloudflare Radar、およびNetBlocksを通じて追跡できる。通信事業者、インターネットサービスプロバイダー、データセンター運営者の所有権記録は、OpenCorporates、Companies House、SEC提出書類、および各国の電気通信規制当局を通じて確認できることが多い。
海底ケーブルの所有権やルートはTeleGeographyの「Submarine Cable Map」で確認でき、衛星インフラは国際電気通信連合(ITU)への届出、各国の周波数規制当局、および企業の開示情報を通じて追跡できる。技術的な障害やサイバーインシデントは、CyberPeace InstituteやCitizen Labといった組織によって記録されることが多い。
時間があるなら、ロイターの調査記事「米国と中国、海中で繰り広げられる戦争(US and China Wage War Beneath the Waves)」を読んでみるといい。この記事では、政府やテクノロジー企業が海底インターネットケーブルの支配権を巡っていかに競い合っているかを追跡している。この記事が実際に伝えているのは、一見民間インフラに見えるものが、いかにして現代の地政学的紛争の核心にある戦略的資産となったかということだ。また、紛争と宇宙の交点に関心があるなら、ティム・マーシャル(Tim Marshall)の著書『The Future of Geography』が参考になる。同書では、新興分野である「アストロポリティクス」を探求し、人類が第2の宇宙開発競争に突入しており、軌道空間、月面領土、地球外資源の支配権が、地政学的権力の決定要因としてますます重要になっていくと論じている。一読の価値がある。
まるでSFのように聞こえるかもしれないが、The Insiderによって暴露されたロシアと中国の極秘軍事文書によれば、モスクワと北京は、これまで知られていたよりもはるかに深い防衛提携を築いており、その中にはスターリンクを妨害・破壊する計画、先進的な防空・ミサイル防衛システムの共同開発、そしてウクライナでのロシアの戦場経験を中国の技術や製造能力と交換する計画などが含まれていることが明らかになった。『スター・ウォーズ』の時代は、私たちが思っているよりも近いのかもしれない。
情報:参加型戦場
4世紀以上前にフランシス・ベーコンが最初に提唱したように、「知は力なり」という格言は、情報そのものが戦略的資産となっている現代において、かつてないほど重要性を増している。戦争は、人類がかつて見たことのない方法で、リアルタイムに目撃され、記録され、中継され、消費されている。
ソーシャルメディアの台頭が、その中心にある。軍事・ソーシャルメディア複合体について論じる学者たちは、「戦闘員、民間人、情報戦士の区別が崩壊する」という新たな生態系を描いている。対立するグループが分刻みで素材をアップロードする中、プラットフォームは、何が拡散され、何が埋もれ、あるいは削除されるか、またどのアカウントが拡散され、どのアカウントが停止されるかを決定している。
YouTubeやFacebookなどのプラットフォームが、ユーザーを暴力的なコンテンツから保護するために使用するAIサービスは、戦争犯罪の証拠を破壊することにもつながりかねない。
英国を拠点とする慈善団体「ビジネス・アンド・ヒューマンライツ・センター」の2023年の報告書は、2023年10月のハマースによる攻撃に対する軍事対応への支持を得るため、イスラエルがYouTubeやX上で残虐な映像を含む数十件の広告を流していた実態を明らかにした。このケースにおいて、プラットフォームがストリーム上に投稿可能な内容について定めた「基準」は、イスラエルのソーシャルメディアキャンペーンを後押しすることになった。したがって、プラットフォームはもはや戦時情報の受動的な伝達者ではない。プラットフォームは、視聴者が何を見るか、軍が何を否定できるか、そしてどの物語が勢いを増し――アカウント停止を免れることで――正当性を得るかを左右する。
さらに、より間接的な観点として、YouTubeやFacebookのようなプラットフォームがユーザーを暴力的なコンテンツから保護するために使用するAIサービスも、戦争犯罪の証拠の破壊につながる可能性があることに留意すべきだ。これはウクライナでも実際に起きており、BBCが2023年6月に報じた通り、戦争犯罪の起訴に有用だったはずの人権侵害の動画が、アーカイブされることなく削除されてしまった。
こうした情報の戦場を調査するには、データ(実のところ、これは「お金」の別名だ)を追うことだ。まずは、Meta Ad Library、Google Ads Transparency Center、TikTok Creative Centerといったプラットフォームの透明性データベースから始めるといい。これらは、手が空いた際に、誰が戦時中のナラティブを宣伝するために資金を提供しているのか、またどの視聴者をターゲットにしているのかを特定するのに役立つだろう。
次に、OsoMeNetやGephiを活用すれば、インフルエンサー、国営メディア、あるいは匿名アカウントのネットワークを通じてストーリーがどのように拡散するかを可視化できる。削除されたコンテンツについては、Mnemonic、Bellingcat、およびインターネットアーカイブのウェイバックマシン(Internet Archive Wayback Machine)のアーカイブが、後に消失する可能性のある資料を見つけたり保存したりするのに役立つかもしれない。Meta Transparency Center、Google Transparency Report、X Transparency Centerが公開するプラットフォームの透明性レポートを精査し、紛争中に政府がコンテンツの削除やアカウントの制限を要請しているかどうかを判断する(もっとも、Xが情報のオープンな交換にこれほど尽力しているにもかかわらず、直近のTransparency Centerレポートが2024年だったことは、ある意味示唆的かもしれない)。
AIによる改ざんといった問題については、削除された動画とコピーを比較したり、AIの影響を検証する他の方法について調べるために、Witness、カリフォルニア大学バークレー校の人権センター調査ラボ(the Human Rights Center Investigations Lab at the University of California)、Syrian Archiveといった組織を参照するとよい。これらはいずれも様々なデジタルアーカイブを保有している。90秒の時間があれば、BBCが動画がAIによるものかどうかを見分ける方法を紹介している(視覚的な不整合の確認、物理的・デジタルな透かしの検索、出典の特定、あるいは90秒の時間がなければ専門家への相談などだ)。
監視
この柱こそが、戦争の遂行と、通常の国家による監視や情報収集とが、最も区別しにくく、調査も困難になる領域だと言えるだろう。そのため、盗聴された通話、生体認証、顔認識、さらには住民登録といったものは、正当かつ合理的なセキュリティシステムであるかのように装われる可能がある。実際には、これらは標的指定、拘束、あるいはその他の強制的な統制の不可欠な要素となり得る(また、死者の身元確認にも利用され得る)。国際赤十字委員会(ICRC)は、軍隊が生体認証をますます活用しており、顔認識が戦場での標的選定に利用される方向へと進んでいると警告している。
諜報活動は、正当な目的から害をもたらすものへと容易に転じ得る。国境管理のために明示的に構築された生体認証システムでさえ、軍事占領や差別的な監視に容易に転用され得るのだ。
ある国で使用され、害をもたらしていると指摘されているシステムが、別の国でも使用され、正当化されていることに気付くかもしれない――例えば、アルジャジーラによるこの調査では、英国政府が下請け業者を通じて供給されたAI顔認識技術の警察による利用をどのように拡大しているかが明らかにされている。これはイスラエルの企業Corsight AIによるもので、同社のソフトウェアはガザ地区でイスラエル軍によって使用されており、人権団体からはプライバシーや市民的自由への懸念、そして占領下のパレスチナ領土における人権侵害の疑いがある企業との英国の提携について批判が寄せられている。Al Jazeeraの記者たちは、このイスラエル企業から何の回答も得られなかった。
顔認識システムは、画像や動画内の顔を検出し、生体認証データを抽出して固有の数学的「顔プリント」を作成し、それをデータベースと照合することで機能する。これには、各機関が異なるデータベース間で一致を確認・要求できるデータ共有システムを通じた照合も含まれる。こうしたシステム――多数の殺害リストが予め登録された――を搭載した殺戮ドローンが上空に浮かび、地上の状況を監視し、一致する対象を探している様子を想像してみてほしい。
こうした情報は、正当な目的から害をもたらすものへと容易に転用され得る。国境管理のために明確に構築された生体認証システムは、軍事占領や差別的な監視のために容易に転用され得る。国内の法執行機関で洗練された予測型警察プラットフォームは、他の国に輸出され、そこで言論の自由を弾圧するために利用される可能性がある。
2021年に英紙『タイムズ』が報じた一例として、中国の国境監視データ企業ヌックテック(Nuctech)が、刑務所および国境スキャン機器の供給契約として英国から1,200万ポンド(1,630万米ドル)以上を獲得したことが挙げられる。この同じ製品は、ニカラグアでの厳しい国境管理にも使用され、搭乗者名簿の名前を特定し、調査報道ジャーナリストの入国を禁止する(つまり、読者の皆さんや本筆者のような者だ)ために利用された。
つまり、警察活動、移民管理、占領、戦争で用いられるインフラは、しばしば同じベンダー、同じエンジニア、そしてデータに埋め込まれた偏見を共有している。『LAタイムズ』は、Wi-Fi、交通監視カメラ、政府データベース、ソーシャルメディアなどあらゆる種類のデータを融合させ、ヒズボラのメンバーを追跡するターゲティングシステムについて報じている。このシステムには、AmazonとMicrosoftが開発したコンピューティング能力が組み込まれており、商用プラットフォームから取得されたデータも利用されている。
繰り返しになるが、資金の流れを追跡することは、誰が何を使用しているかを突き止める手がかりとなることが多い。イスラエルのNSOグループが開発した高度な監視プラットフォーム「ペガサス」に関する調査は、異なる調査手法がいかに互いに補完し合えるかを示している。Forbidden Storiesがアムネスティ・インターナショナルのセキュリティ・ラボやメディアパートナーと共同で主導する大規模なペガサス・プロジェクトは、まずフォレンジック分析を通じて、ペガサスが複数カ国のジャーナリスト、活動家、政治家の携帯電話に感染させるために使用されていたことを突き止めた。
その調査を基に、OCCRPの調査では、輸入記録や船荷証券を、ペガサスの導入と一致するハードウェア仕様と照合した。記者がプロプライエタリなソフトウェアの稼働を直接証明できるとは限らないが、調達記録、通関書類、契約書、ハードウェアの出荷記録を総合することで、監視能力が取得されたという説得力のある証拠を提供できる。
したがって、上述の問題と同様に、紛争地域における監視システムを調査するには、調達経路から調べ始めるのが最善だ。TED(Tenders Electronic Daily)、UK Contracts Finder、USASpendingといった調達ポータルや、ImportGeniusやPanjivaといった通関データベースを検索し、誰が監視技術を購入したか、いつ納入されたか、どの企業が供給したかを特定する。顔認識や生体認証システムについては、Google Patentsを通じて技術特許を調査したり、アムネスティ・インターナショナルのセキュリティ・ラボ(Amnesty International’s Security Lab)などの団体が収集した証拠を参照したりするとよい。データベースを構築したのは誰か?データはどこに保存されているか?どの機関がアクセスできるか?システムは、身元確認から標的指定へと踏み込んだことはあるか?危害につながる「デジタルなパンくずの道しるべ」となる可能性のある技術マニュアル、特許出願、輸出許可、投資家との関わりなどを探すのだ。要するに、光が差し込む隙間を探すべきだ。
さらに、ワッセナー協定(Wassenaar Arrangement)、欧州委員会(European Commission)のサイバー監視に関するガイダンス、および米国輸出管理規則(US Export Administration Regulations)について理解しておく価値がある。これらには、何が正式に「軍民両用」と扱われるか、また輸出業者が抑圧や人道法違反をどこで考慮すべきかが説明されている。
自動化された意思決定
前述の通り、この10年間で、戦争において自動化された意思決定システムがますます活用されるようになった。これらは、標的の精度を高め、民間人への被害を軽減するという主張によって正当化されることが多い。そこで次の点を調べるべきだ:果たしてそうなのか? また、このソフトウェアは戦争の展開に実際にどのような影響を与えるのか? 暴力の許容範囲を拡大してしまうのではないか?それは、私たち自身の「人間性」に対する認識や、生死を分ける決定を下す者たちの道義的責任にどのような影響を与えるのか?
したがって、ジャーナリストの役割は、単に新しい軍事技術を記述することではなく、その技術が約束する効果と現実世界での結果との間の乖離を調査することにある。
最近の報道は、有用な出発点を提供している。『+972 Magazine』と『Local Call』による、イスラエル軍がAIシステム「ラベンダー(Lavender)」および「ザ・ゴスペル(The Gospel)」を使用したと報じられた件に関する調査では、機械支援による標的選定が攻撃決定を劇的に加速させる一方、有意義な人間の監督がどの程度行われているかについて疑問を投げかけている。イスラエルは、AIが自律的に標的を選定したという主張を否定し、こうしたシステムは単に人間の分析官を支援するに過ぎないと述べている。同様に、米軍のプロジェクト・メイヴン(Project Maven)も、戦争における自動化をめぐる議論の焦点となっている。同プロジェクトでは、機械学習を用いてドローンや衛星画像を分析し、検知から標的指定までの時間を短縮しているが、キルチェーンがますます高速化するにつれ、説明責任に関するより広範な疑問が提起されている。
ユトレヒト大学の研究者らもまた、こうしたシステムは、軍事指揮系統内における比例性の評価や法的精査に充てられる時間を削減するリスクがあると主張している。テクノロジー戦争は、殺傷力を維持しつつ責任を希薄化させるという点に留意すべきだ。ユトレヒト大学のローレン・グールドが指摘したように、責任の所在は曖昧になる。「これらのシステムを開発する民間企業は、自社の技術がどのように使用されるかについて制御権を持たないと主張し、政府はしばしばその使用自体を否定する。」 軍将校は手続きのせいにし、企業は運用上の関与を否定し、政府は(機密を盾に)使用自体を否定する。そして、形式上はどこかに人間が関与しているという安心感は与えられるものの、キルチェーンに関わる人物の名前や階級が明かされることは決してない。おそらく象徴的なことだが、一部の西側諸国の軍には、民間人被害を専門に扱う正式な部署が存在しない。
したがって、ジャーナリストの任務は、単に新しい軍事技術を記述することではなく、その技術が約束する効果と現実世界での結果との間の乖離を調査することにある。GIJNの『戦争犯罪報道ガイド』が明らかにしているように、技術がいかに先進的に見えても、民間人への被害、指揮責任、標的選定の慣行に対する精査は依然として不可欠だ。
『ガーディアン』紙は、Anthropic社のAIツール「Claude」が、米軍によるイランへの集中攻撃で「キルチェーンを短縮する」ために使用されたと報じている。画像:『ガーディアン』紙のスクリーンショット
この変化がもたらす結果は、すでに明らかになりつつある。ガーディアン紙もまた、米軍がAnthropic社の「Claude」を、「キルチェーン」(標的の特定から法的承認、発射に至るまでのプロセス)を「短縮した」一連の空爆に利用したと報じている。ニューカッスル大学のクレイグ・ジョーンズとヘレン・M・キンセラが指摘しているように:「20年前なら、到来しつつあるサイバー戦争の時代が『思考の速度での爆撃bombing at the speed of thought』(2003年に米国の歴史家ニック・カラザーが造語したフレーズ)をもたらすかもしれないという考えを、誇張として一蹴するのは容易だった。しかし、AI戦争の到来により、かつては考えられなかったことが、今やほとんど時代遅れになりつつある。」
そして、この加速は今後も続く。セレビオニクス社(Cerebionics)の脳-コンピュータ・インターフェースのような新たな技術開発により、脳波さえも解読され、機械への命令として直接変換されるようになっている。このさほどすばらしはとはいえない新世界では、思考ひとつが殺害命令につながる可能性さえある。
繰り返しになるが、ジャーナリストはこの柱について、調達情報や広報発表を通じて精査することができる。米国防総省のプロジェクト・メイヴン(Project Maven)のような防衛契約は、調査の出発点となり得る。パランティアは4億8000万米ドルのペンタゴン「メイヴン」プロトタイプ契約を勝ち取り、後に自社のソフトウェアがウクライナでの標的選定に使用されていたことを認めた。また、AI企業のAnthropicは、防衛関連の業務に従事しつつも自律型兵器や大規模監視のリスクを公に指摘しているのに対し、オープンAIはその後、自社のシステムがこれらの目的に使用されないことを保証するための契約を米国政府と結んだ点にも留意すべきだ。これにより、こうしたエコシステム内で内部告発者や倫理的な情報漏洩を見つける機会が生まれるかもしれない。しかし、あまり期待しすぎるのは禁物だ。Tech Policy Pressが指摘するように、「あらゆる合法的な利用」という表現は曖昧すぎて、企業が期待するような倫理的な役割を果たすには不十分である。この用語では、何が合法かを誰が決定するのか、国際人道法への準拠がどのように評価されるのか、あるいはそれらの基準に異議が唱えられた際にどのような説明責任が存在するのかについて、ほとんど説明されていない。
「インシデントからシステムへ:効果的な報道のあり方」
結局のところ、テクノロジーを活用した戦争の実務的なワークフローを報道することは、自律型「キラーロボット」というSF的なイメージほど劇的ではないが、問題の核心にはるかに直接的に迫るものだ。記者の任務は、センセーショナルなスクープから、そのような被害を引き起こした技術システムへと焦点を移すことにある。どのような違反が発生した可能性があるか、その事件が国際人道法上の閾値を超えたかどうかを問う。そして、そこから逆算していくのだ。
その出来事の背後にはどのような技術システムがあったのか。標的選定データベースは使用されたのか。どのような顔認識技術が導入されているのか。輸出入や通関貨物のやり取りはあったのか。こうしたインフラの多くは、調達過程を通じて初めて明らかになる。したがって、軍事技術を調査する記者は、枠組み契約(フレームワーク契約)、納入注文書、下請け構造に精通すべきだ。なぜなら、最も重要な運用上の関係は、往々にしてそこに埋もれているからである。
枠組み契約は、省庁とテクノロジー企業間の関係のみを定める場合もある。実務上の詳細は、クラウドサービスの付則、保守契約、あるいはコンサルティング契約といった後続の文書に記されていることが多い。情報公開請求により、調達体制の詳細が明らかになる場合もある。
Article 19による調査は、2026年1月のイランにおけるインターネット遮断を起点として、調達がいかにして根底にある権力構造を可視化し、国家と企業の双方の責任が浮き彫りになったかを示した。同調査は、2025年12月の抗議活動に続く、前例のないイランによるインターネット遮断において、中国が果たした役割を検証している。国家間の貿易協定から「デジタル・シルクロード」、そしてファーウェイやZTEといった中国企業に至るまでの連鎖を追うことで、中国がいかにイランのインターネット統制において重要な役割を果たしてきたかを明らかにした。
もう一つの例は、マイクロソフトとグーグルにおける社内抗議活動について報じたAP通信の報道だ。この調査は従業員の抗議活動から始まり、現職および元従業員からの情報提供により手がかりを得て、最終的には企業の人権に関する公約違反への疑問を裏付ける証拠を明らかにした。確かに、活動家的な従業員は中立的な証人とは言えないが、スクリーンショット、内部文書、電子メール、調達記録など、独立して検証可能な貴重な資料にアクセスできる可能性がある。より広く言えば、軍事技術を調査するジャーナリストは、従来の情報源にとどまらず視野を広げるべきだ。内部告発者、元請負業者、調達担当者、オープンソース研究者、技術専門家らは、いずれも貴重な手がかりを提供し得る。
DDoSecretsなどの組織が公開したリークデータセットや、PSSTのような安全な内部告発プラットフォームもまた、そうでなければ隠されたままになるであろう調達関係、内部通信、技術文書を明らかにし得る。こうした資料は、公開前に常に他の証拠と照合して裏付ける必要がある。同時に、こうした調査は情報源を重大な法的・個人的リスクにさらす可能性がある。したがって、ジャーナリストは最初から堅固な情報源保護策を講じるべきであり、暗号化された通信を利用し、個人を特定できる情報を最小限に抑え、自国の管轄区域で適用される法的保護と制限を理解する必要がある。
ジャーナリズムは……より科学捜査的になり、より技術的になり、より学際的になることで応えていかなければならない。被害から、それを可能にした決定、契約、コード、そして制度へと遡る連鎖を追跡するのだ。
もう一つの優れた例は、「Follow The Money」による「倫理的」年金基金への調査だ。これは、データベース報告に関するリーク文書から始まった。この調査は、投資家の資金から、パレスチナの占領地域における人権侵害に至る一連のつながりを明らかにしている。
これらの調査に共通するのは、その厳密さだ。彼らは、証言を調達記録と照合し、調達記録を貿易データと照合し、貿易データを配備・使用の証拠と照合した。企業の声明を内部文書、技術仕様書、時系列と照合した。
そうすることで、各情報源が互いの弱点を補完し合った。そして、この方法によって、記者たちは単一の有害な惨事にとどまらず、技術によって助長される暴力を可能にしているシステム、制度、商業的関係を明らかにすることができたのだ。
今後の道
調査報道記者や戦争記者の課題は、もはや単に暴力を記録することではない。それを生み出すシステムを理解することだ。戦争が商業技術、クラウドインフラ、データシステム、人工知能にますます依存するにつれ、責任は国家、軍、テクノロジー企業、下請け業者、資金提供者の間にますます分散している。その結果、責任の所在を追跡することはより困難になり、個々の関係者が責任を回避することはより容易になっている。
ジャーナリズムはこれに対応するため、より科学捜査的であり、より技術的であり、より学際的になる必要がある。被害から、それを可能にした意思決定、契約、コード、そして制度へと遡る連鎖を追跡すべきだ。これを明らかにすることが可能になれば、ほぼ間違いなく、同様の事態が繰り返されることになるだろう。そして、技術戦争の時代において、最も重要な物語は、攻撃そのものではなく、それを可能にし、何度も繰り返す運命にあると思われるシステムなのかもしれない。
イアン・オーバートンは、英国の調査ジャーナリスト、著述家、人権活動家である。彼は「Action on Armed Violence(AOAV)」の事務局長であり、ロンドン大学SOASの准教授として、調査・人権ジャーナリズム専攻の修士課程を統括している。ピーボディ賞受賞者であり、かつて「調査報道局(Bureau of Investigative Journalism)」の編集長を務めた。著書に、世界的な銃文化を探求した『Gun Baby Gun』や、自爆テロの歴史とそれが現代の紛争に与える影響を扱った『The Price of Paradise』がある。紛争報道に基づく研究により、ポーツマス大学から博士号を取得している。
https://gijn.org/resource/investigate-tech-ai-modern-warfare/?mc_cid=d2fdd8f31e
