Howdy! How can we help you?
(Blacklight)どのようしてリアルタイムのプライバシー検査ツールを構築したか
(訳者前書き)以下は、Blacklightのウエッブサイトの記事「How We Built a Real-time Privacy Inspector」の日本語訳です。Blacklightは、私たちがアクセスしている先のウエッブが私たちをどのように監視し追跡しているかを可視化してくれる。ここから利用できる。(2026年10月10日アクセス)
2020年9月22日 午前8:00(UTC)
2026年2月6日 午後4:34(UTC)更新
Blacklightは、リアルタイムのウェブサイトプライバシー検査ツールだ。
このツールは、ユーザーがウェブを閲覧している間にどのように監視される可能性があるかをシミュレートする。ユーザーがBlacklightにURLを入力すると、ツールは指定されたウェブサイトにアクセスし、既知のプライバシー侵害のタイプをスキャンして、検査対象サイトのプライバシー分析結果を即座に返す。
Blacklightは、ヘッドレスブラウザを使用して各ウェブサイトにアクセスし、The Markupが開発したカスタムソフトウェアを実行することで機能する。このソフトウェアは、9種類の異なるテストを実行することで、そのウェブサイト上のどのスクリプトがユーザーを監視している可能性があるかを監視する。各テストは、特定かつ既知の監視手法を調査するものだ。
Blacklightが特定しようとする監視の種類は以下の通りだ:
- サードパーティCookie
- 広告トラッカー
- キーロギング
- セッション記録
- キャンバスフィンガープリント
- Facebookトラッキング
- Google Analyticsの「リマーケティングオーディエンス」
- X(旧Twitter)トラッキングピクセル
- TikTokトラッキングピクセル
これらおよびその限界については、この文書の後半で定義される。
Blacklightは、NodeJS JavaScript環境と、PuppeteerというNodeライブラリを使用して構築された。このライブラリは、Chromium(オープンソース版のChrome)ブラウザに対する高レベルの制御を提供する。ユーザーがBlacklightにURLを入力すると、このツールは新しいプロファイルを持つヘッドレスWebブラウザを開き、そのホームページに加え、同じサイト内のより奥深くにあるランダムに選択されたページにもアクセスする。
ブラウザがウェブサイトにアクセスしている間、バックグラウンドでカスタムソフトウェアが実行され、スクリプトやネットワークリクエストを監視して、ユーザーデータがいつ、どのように収集されているかを観察する。スクリプトを監視するため、BlacklightはブラウザのWindow APIのさまざまなフィンガープリント可能なプロパティを変更する。これにより、BlacklightはStacktrace-jsパッケージを使用して、どのスクリプトが特定の関数呼び出しを行ったかを記録できる。ネットワークリクエストは、PuppeteerのAPIに含まれる監視ツールを使用して収集される。
Blacklightは、スクリプトデータとネットワークリクエストを用いて、前述の9つのテストを実行する。その後、ブラウザを閉じ、ユーザー向けに即時レポートを生成する。
このツールは、検査対象のウェブサイトがリクエストしたすべてのURLのリストを記録する。さらに、リクエストされたすべてのドメインおよびサブドメインのリストも作成する。一般に公開されている当ツールは、ユーザーがツール内のオプションを通じて結果を当方と共有することを選択しない限り、これらのリストを保存しない。
ドメイン名の定義には、Public Suffix + 1 方式を採用している。ファーストパーティドメインとは、訪問したウェブサイトと一致するドメイン(サブドメインを含む)と定義する。サードパーティとは、訪問したウェブサイトと一致しないドメインと定義する。私たちはこのツールが、ウェブサイトのリクエストに含まれるサードパーティドメインのリストを、DuckDuckGoのTracker Radarデータセットと比較するように設定した。
このデータの統合により、Blacklightは検査対象のサイトで見つかったサードパーティドメインについて、以下の情報を追加できる:
- ドメイン所有者の名前。
- DuckDuckGoによって各ドメインに割り当てられたカテゴリ。これらは、そのドメインの観察された目的や意図を説明しようとするものである。
サードパーティに関するこの追加情報は、Blacklightの即時テスト結果の背景情報としてユーザーに提供される。とりわけ、この情報は、特定のウェブサイトに存在する広告関連のトラッカーの数をカウントするために使用される。
Blacklightは、ユーザーがツールに入力したページのルートURLに基づいてテストを実行する。例えば、ユーザーがhttps://example.com/sportsと入力した場合、Blacklightはhttps://example.comから検査を開始し、/sportsというパスは無視する。ユーザーがhttps://sports.example.comと入力した場合、Blacklightはhttps://sports.example.comから検査を開始する。
リクエストされた各ドメインに対するBlacklightの結果は24時間キャッシュされ、その24時間以内に同じウェブサイトに対するユーザーからの後続のリクエストに対しては、このキャッシュされたレポートが返される。これは、ツールが悪用され、何千もの自動アクセスによってウェブサイトが過負荷になるのを防ぐために設計されている。
また、Blacklightは、Tranco Listのランキングに基づく人気上位10万のウェブサイトでの調査結果と比較して、ユーザーのサイト結果が「高い」「低い」「平均的」のいずれに該当するかも示す。これについては以下で詳しく説明する。
Blacklightのコードベースはオープンソースであり、GitHubで公開されている。また、NPMモジュールとしてダウンロードすることも可能だ。
本分析には限界がある。Blacklightはウェブサイトへの訪問者をエミュレートするが、その自動化された動作は人間の行動とは異なり、その動作によって異なる種類の監視が引き起こされる可能性がある。例えば、自動リクエストは不正検知をより多く引き起こす一方で、広告の表示は少なくなるかもしれない。
ウェブベースの技術は常に変化しているため、これらのテストの一部が時間の経過とともに時代遅れになる可能性もある。また、Blacklightがフラグを立てた技術について、ツールの注意事項には記載されていない新たな正当な利用事例が現れる可能性もある。
このため、Blacklightの結果を、特定のウェブサイトによる潜在的なプライバシー侵害に関する最終的な結論として受け取るべきではない。むしろ、決定的な主張を行う前にさらなる調査を必要とする、初期の自動検査として扱うべきである。
これまでの作業
Blacklightは、過去10年間に構築されたさまざまなプライバシー調査ツールを基盤として構築されている。
Javascriptのインスツルメンテーションを実行し、これによりブラウザのJavascript APIへの呼び出しを監視できる。これは、プリンストン大学のSteven Englehardt、Gunes Acar、Dillon Reisman、Arvind Narayananによって開発された、ウェブプライバシー測定のためのオープンソースツールであるOpenWPMに基づいている。現在はMozillaによってメンテナンスされている。
OpenWPMは、プリンストン大学の「Web Transparency and Accountability Project」の基盤として使用され、ウェブサイトやサービスを監視して、企業のデータ収集、データ利用、および欺瞞的な慣行を明らかにした。
2015年から2019年にかけて実施された数多くの研究を通じて、プリンストン大学の研究者たちは、多くのプライバシー侵害技術の存在を明らかにした。これらには、ブラウザフィンガープリントやクッキーの同期に加え、セッションリプレイスクリプトがパスワードや機密性の高いユーザーデータを収集する仕組みも含まれていた。注目すべき例の一つが、walgreens.comからの処方箋データおよび健康状態データの流出事件だ。
Blacklightが実行する9つのテストのうち5つは、前述のプリンストン大学の研究で説明された手法に基づいている。これらのテストは、キャンバスフィンガープリンティング、キーロギング、セッション記録、サードパーティークッキーである。
OpenWPMには、FourthParty、Privacy Badger、FP Detectiveなど、他のプライバシー検査ツールのコードや技術が組み込まれている:
- FourthPartyは、動的なウェブコンテンツを測定するためのオープンソースプラットフォームであり、2011年8月にリリースされ、2014年まで維持されていた。これは、ホームデポのようなウェブサイトが顧客のユーザー名を第三者に漏洩していた実態を明らかにした研究を含む、様々な調査で利用されてきた。BlacklightはFourthPartyの手法を用いて、ネットワーク経由で第三者に送信されているユーザー情報を監視している。
- Privacy Badgerは、電子フロンティア財団(EFF)が開発し、2014年5月にリリースされたブラウザアドオンだ。広告主やサードパーティのトラッカーがインターネット上で人々を追跡するのを防ぐ。
- FP Detectiveは、インターネット上でのデバイスフィンガープリンティングの普及状況を測定した初の包括的な調査である。このツールは2013年にリリースされ、大規模なウェブプライバシー調査の実施に活用された。
Blacklightのデータ分析は、欧州連合(EU)の電子データ保護監督官(EDPS)が開発したWebsite Evidence Collectorに一部着想を得ている。Website Evidence Collectorは、Puppeteerライブラリを使用して、ウェブサイトがユーザーの個人データをどのように収集しているかを特定するNodeJSパッケージである。収集されるデータのカテゴリの一部は、EDPSによって選定された。
Blacklightの開発に影響を与えたその他のプロジェクトには、2012年にカリフォルニア大学バークレー校で実施されたWeb Privacy Censusや、ウォール・ストリート・ジャーナルの「What They Know」シリーズなどがある。
様々なトラッキング手法に対する分析方法
サードパーティ Cookie
サードパーティ Cookieとは、ウェブサイトを訪問した際に、トラッキング企業がウェブブラウザに保存する小さなデータのことだ。このテキスト(通常は一意の番号や文字列)は、同じ企業のトラッキングコードが含まれる他のウェブサイトを訪問した際に、ユーザーを識別する役割を果たす。サードパーティ Cookie は、数百社もの企業によって、ユーザーに関するプロファイルを作成し、その行動に基づいてパーソナライズされた広告を配信するために利用されている。
主要なウェブブラウザである Edge、Brave、Firefox、Safari はすべて、デフォルトでサードパーティのトラッキング Cookie をブロックしている。また、Chrome も これらを段階的に廃止すると発表している。
Blacklightがテストする内容
Blacklightは、「Set-Cookie」ヘッダーを含むネットワークリクエストを監視し、document.cookieというJavaScriptプロパティを使用してクッキーを設定するすべてのドメインを観察する。Blacklightは、ドメインが訪問中のウェブサイトのドメインと一致しないクッキーをサードパーティクッキーとして識別する。これらのサードパーティドメインをDuckDuckGoのTracker Radarデータで照合し、所有者、普及状況、提供されているサービスの種類を特定する。
キーロギング
キーロギングとは、ユーザーが送信ボタンを押す前に、第一者または第三者がウェブページに入力したテキストを監視することを指す。この手法は、匿名のウェブユーザーを郵便住所や実名と照合して特定するなど、様々な目的で利用されてきた。
キーロギングには、オートコンプリート機能の提供など、他の理由もある。Blacklightは、調査対象のウェブサイトがこの手法を使用する背後にある意図を特定することはできない。
Blacklightのテスト方法
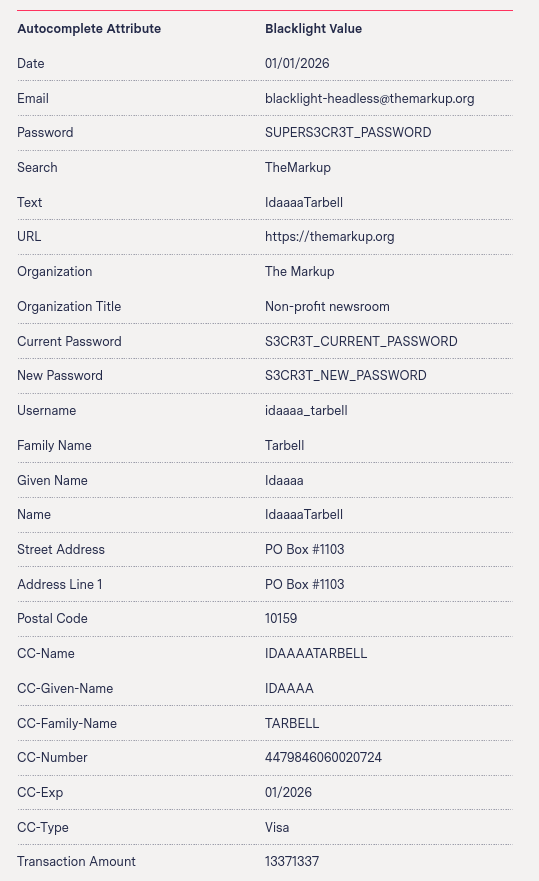
特定のウェブサイトでこれが発生しているかどうかをテストするため、Blacklightはすべての入力フィールドに予め定められたテキスト(付録を参照)を入力するが、送信ボタンは決してクリックしない。そして、ネットワークリクエストを監視し、入力されたデータがどのサーバーにも送信されたかを確認する。
セッション記録
セッション記録とは、第三者がウェブページ上でのユーザーのすべての行動(マウスの動き、クリック、ページのスクロール、送信ボタンをクリックしなくてもフォームに入力した内容など)を監視・記録することを可能にする技術だ。
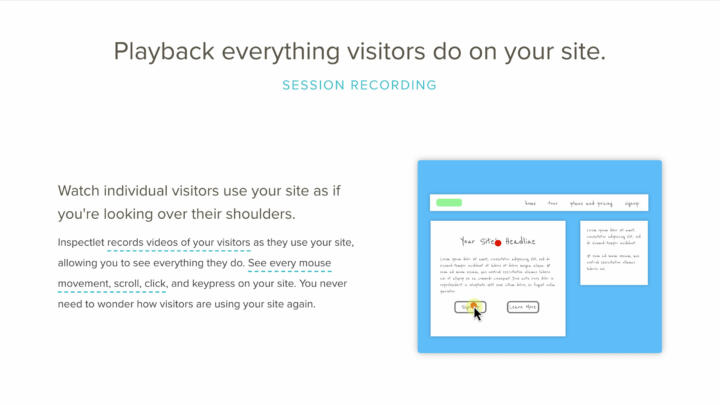
2017年の研究において、プリンストン大学の研究者らは、セッションレコーダーがパスワードやクレジットカード番号などの機密情報を収集していることを突き止めた。研究者が問題の企業に連絡したところ、大半は迅速に対応し、データ漏洩の根本原因を修正した。しかし、この研究は、これらが単なるバグではなく、研究者らが「完全に廃止すべき」と指摘する不適切な慣行であることを浮き彫りにしている。セッション記録サービスを提供する企業の多くは、そのデータを、技術を導入しているウェブサイト運営者である顧客に対し、サイト上のユーザー体験を改善するための有益な知見を提供するために使用していると説明している。ある企業であるInspectletは、自社のサービスを「まるで訪問者の肩越しに覗き込むかのように、個々の訪問者がサイトを利用する様子を観察する」ものだと説明している。(Inspectletはコメントを求めるメールには回答しなかった。)
出典:Inspectlet
キャプション:既知のセッション記録プロバイダーであるInspectletのスクリーンショット。
Blacklightがテストする内容
私たちは、セッション記録サービスを提供していると判明している企業が、特定の種類のスクリプトをロードすることを「セッション記録」と定義している。
Blacklightは、2017年にプリンストン大学の研究者らが作成したリストに基づき、セッション記録が行われている場合にのみ出現する特定のURL部分文字列に対するネットワークリクエストを監視する。
セッション記録の一環としてキーロギングが使用される場合もある。そのような場合、私たちBlacklightは、両方のテストが同一のスクリプトを特定しているにもかかわらず、キーロギングとセッション記録の両方を観測したため、そのセッションレコーダーを「キーロギング」および「セッション記録」の両方として正しく報告する。
Blacklightは、ウェブサイトがこれらのスクリプトを読み込んだタイミングを正確に検出する。しかし、企業は通常、ウェブサイトへのアクセスの一部のみを記録するため、すべてのユーザーがすべてのアクセスで記録されているわけではない。
キャンバス・フィンガープリンティング
フィンガープリンティングとは、クッキーを設定せずにブラウザを特定しようとする一連の手法を指す。これらは、すべてのクッキーをブロックしていてもユーザーを特定することができる。
キャンバス・フィンガープリンティングは、ユーザーのウェブページ上に図形やテキストを描画し、そのレンダリング方法における微細な違いを記録することでユーザーを特定するフィンガープリンティングの一種だ。
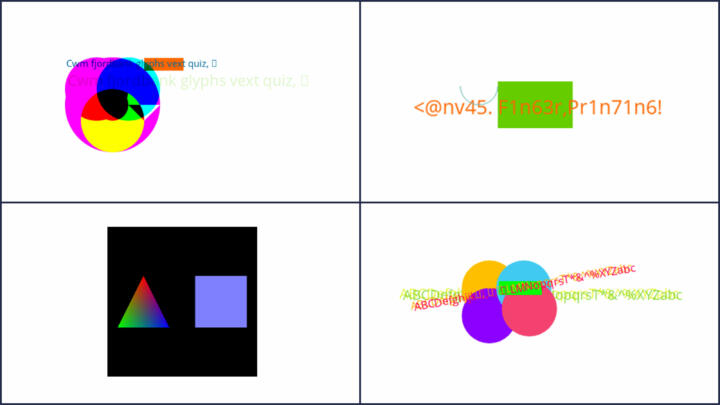
フォントのレンダリング、スムージング、アンチエイリアシングなどの特徴におけるこうした差異は、マーケターやその他の関係者によって個々のデバイスを特定するために利用されている。Chromeを除く主要なインターネットブラウザはすべて、キャンバス・フィンガープリンティングに対抗しようとしている。具体的には、この手法に関与していることが判明しているスクリプトへのデータ要求を拒否するか、ユーザーのフィンガープリントを標準化しようとする。
下の画像は、フィンガープリントスクリプトで使用されるキャンバス画像の一例だ。これらのキャンバスは通常、ユーザーには見えない。
Blacklightがテストする内容
HTMLのcanvas要素が追跡目的で使用されているかどうかを特定するために、プリンストン大学の研究者によるこの論文で説明されている方法論に従っている。フィンガープリント目的で描画されているキャンバスを特定するために使用するパラメータは以下の通りだ:
- canvas要素のheightおよびwidthプロパティは、16px未満に設定されてはならない。
- canvasには、少なくとも10文字の異なる文字でテキストが記述されていなければならない。
- スクリプトは、レンダリングコンテキストのsave、restore、またはaddEventListenerメソッドを呼び出してはならない。
- スクリプトは、toDataURLを使用するか、または最小サイズが16px × 16pxの領域を指定したgetImageDataを1回呼び出すことで、画像を抽出する。
私たちが実例を確認していないが、Blacklightがこれらのヒューリスティックに合致する正当なcanvasの使用を誤って識別する可能性がある。これを考慮するため、本ツールはスクリプトによって描画された画像をキャプチャし、ツール内でレンダリングする。ユーザーはこの画像を見るだけで、canvasの使用目的を判断できるはずだ。典型的なフィンガープリント用スクリプトを上に示す。
広告トラッカー
広告トラッカーとは、ユーザーを特定し、その情報を収集する技術である。これらの技術は通常(必ずしもそうとは限らないが)、ウェブサイト運営者によるある程度の同意を得て導入される。これらは、広告ターゲティングのためのウェブサイトユーザー分析データを収集するために使用されるほか、データブローカーやその他の情報収集業者によってユーザープロファイルの構築にも利用される。通常、JavaScriptスクリプトやウェブビーコンの形式をとっている。
ウェブビーコンとは、サードパーティによる追跡を目的としてウェブサイトに配置される、1px × 1px の小さな画像のことだ。この手法を用いることで、サードパーティは、特定のユーザーがいつサイトにアクセスしたか、そのユーザーの個別のIPアドレス、使用したブラウザの種類など、行動を特定することができる。
Blacklightが検査する内容
Blacklightは、すべてのネットワークリクエストをEasyListおよびEasyPrivacyのリストと照合する。これらのリストには、EasyListプロジェクトチームが広告や追跡に使用されていると特定したURLやURLの部分文字列が含まれている。Blacklightは、これらのURLや部分文字列に対するリクエストについて、ネットワークアクティビティを監視する。
Blacklightは、サードパーティのドメインに対するリクエストのみを記録する。EasyListやEasyPrivacyのリストに含まれるURLパターンのうち、ファーストパーティのドメインと一致するものは無視する。例えば、デジタル権利擁護団体であるエレクトロニック・フロンティア財団(EFF)は、独自のアナリティクスサービスを運用しており、その結果、同団体のアナリティクスサブドメインであるhttps://anon-stats.eff.orgへのリクエストが発生する。ユーザーがhttps://eff.orgと入力した場合、Blacklightはhttps://anon-stats.eff.orgへの呼び出しをサードパーティのリクエストとは見なさない。
私たちはこのサードパーティドメインをDuckDuckGoのTracker Radarデータセットで照会し、所有者、普及度、提供されているサービスの種類を特定する。さらに、Tracker Radarデータセットで定義されている「広告目的のトラッキング」カテゴリに属するサードパーティドメインのみを含むよう、リストをフィルタリングする。
Facebookピクセル
Facebookピクセルとは、Facebookが作成したコードであり、他のウェブサイトが後でFacebook上の広告を通じてその訪問者をターゲットにできるようにするものだ。ピクセルによって追跡可能な一般的なアクションには、ページや特定のコンテンツの閲覧、支払い情報の追加、購入などが含まれる。
Blacklightがテストする内容
Blacklightは、サイトからFacebookへのネットワークリクエストを検出し、URLのクエリパラメータの中から、Facebookピクセルのドキュメントに記載されているスキーマに一致するデータを探す。具体的には、「標準イベント」、「カスタムイベント」、および「高度なマッチング」の3種類のデータを対象とする。
Googleアナリティクスの「リマーケティングオーディエンス」
Google Analyticsは、現在最も広く利用されているウェブサイト分析プラットフォームだ。whotracks.meによると、ウェブトラフィックの41.7%がGoogle Analyticsによって分析されている。このサービスの機能の大部分は、開発者やウェブサイト所有者に、訪問者がウェブサイトとどのように関わっているかに関する情報を提供することにあるが、このツールを使用すれば、ユーザーの行動に基づいてカスタムオーディエンスリストを作成し、Google AdsやDisplay & Video 360を利用して、インターネット上のそれらの訪問者をターゲットに広告を配信することも可能だ。Blacklightは、検査対象のサイトにこのツールが存在するかどうかを調べるものであり、その使用方法については調査しない。
Blacklightがテストする内容
Blacklightは、検査対象のサイトから「stats.g.doubleclick」で始まり、かつ「UA-」、「G-」、または「AW-」というGoogleアカウント識別子のプレフィックスを含むURL宛てに送信されるネットワークリクエストを探し出す。これについては、Google Analyticsの開発者向けドキュメントでより詳細に説明されている。
Meta、TikTok、およびXのピクセル
ピクセルとは、企業が作成したコードの一種であり、他のウェブサイト上でのユーザーの行動(購入、ショッピングカート内の商品、訪問したウェブページなど)を追跡するために使用される。この情報は、ウェブページやアプリに配信される広告を含め、ユーザー体験を変更するために利用されることがある。
Blacklightがテストする内容
Blacklightは、Meta(FacebookおよびInstagramの親会社)、TikTok、X(旧Twitter)へのサイトからのネットワークリクエストのうち、「静的」なAPIリクエストではないものを検出する。
- Meta:
facebookへのネットワークリクエストのうち、evクエリフィールドに特定の情報を含むものを監視する。その後、該当するリクエストが「標準」イベントか「カスタム」イベントであるか、また「高度なマッチング」を実装しているかを判定する。また、URLのクエリパラメータ内において、Metaのドキュメントに記載されたスキーマに一致するデータがあるかどうかも確認する。 - X:
twitterURLへのネットワークリクエストのうち、静的APIリクエストではないものを監視する。(同社は2023年7月にTwitterからXへ社名を変更したが、ピクセル追跡に関連するAPI URLを含め、多くのURLには依然としてtwitterという名称が残っている。)
2020年の調査と分析
Blacklightの文脈および関連するニュース記事の両方において、インターネット上のトラッキング技術の普及状況を把握するため、Trancoリストで定義された人気上位10万のウェブサイトをBlacklightで分析した。この調査は、Blacklightを最初にリリースした2020年に実施された。データと分析コードはGitHubで公開されている。Blacklightは、対象URLのうち81,617件についてデータの取得に成功した。残りのURLについては、解決できなかったか、複数回の試行でタイムアウトしたか、ウェブページが読み込まれなかった。以下に示す割合は、取得に成功した81,617件に基づくものである。
分析の一部は、ツール上に表示される情報を超える内容となっている。調査の主な結果は以下の通りだ:
- ウェブサイトの6パーセントがキャンバスフィンガープリンティングを使用していた。
- ウェブサイトの15%が、既知のセッションレコーダーからスクリプトを読み込んでいた。
- ウェブサイトの4%がキーストロークを記録していた。
- 13%のサイトは、サードパーティ Cookie や追跡ネットワークリクエストを一切読み込まなかった。
- サードパーティ Cookie の読み込み数の中央値は3だった。
- 広告トラッカーの読み込み数の中央値は7だった。
- 74%のサイトが Google の追跡技術を読み込んでいた。
- 33%のウェブサイトが Facebook の追跡技術を読み込んでいた。
- サイトの50%がGoogleアナリティクスのリマーケティング機能を使用していた。
- サイトの30%がFacebookピクセルを使用していた。
以下のいずれかのドメインに対して行われたネットワークリクエストを、Googleのトラッキング技術として私たちが分類した:
- google-analytics.com
- Doubleclick.net
- Googletagmanager.com
- Googletagservices
- Googlesyndication.com
- Googleadservices
- 2mdn.net
以下のFacebookドメインのいずれかに対して行われたネットワークリクエストを、Facebookの追跡技術として分類した:
- facebook.com
- Facebook.net
- atdmt.com
制限事項
私たちBlacklightの分析には、主に4つの要因による制限がある:
- これは実際のユーザー行動ではなく、ユーザー行動のシミュレーションであるため、監視反応が異なる可能性がある。
- 調査対象のウェブサイトは、悪意のない目的でユーザーの活動を監視している可能性がある。
- 誤検知(キャンバスフィンガープリンティングで発生の可能性):ごくまれに、HTML キャンバスの正当な使用が、Blacklight がキャンバスフィンガープリンティングを識別するために使用するヒューリスティックと一致することがある。
- 検知漏れ:Blacklight の JavaScript 計測で使用されるスタックトレース技術により、監視対象の window API メソッドへの呼び出しが、スクリプトによって読み込まれたライブラリによるものと誤って判定される可能性がある。例えば、フィンガープリントスクリプトがjQueryを使用して呼び出しを行う場合、jQueryがスタックの最上位に位置することになり、Blacklightは実際にその呼び出しを行ったスクリプトではなく、jQueryにその呼び出しを帰属させてしまう可能性がある。この可能性については、当社の方法論を検証した研究者から指摘を受けたが、私たちのテストや、人気サイト上位10万件を対象とした調査では、この現象は確認されていない。
誤検知に関しては、Blacklightがサイトにアクセスする際、そのサイト側はリクエストがAmazonのAWSクラウドインフラストラクチャ上でホストされているコンピュータから送信されていることを認識できる。ボットネットはしばしばクラウドインフラ上で稼働しているため、当社のツールが、キャンバスフィンガープリンティングを含む、ウェブサイト上のボット検出ソフトウェアを起動させてしまう可能性がある。その結果、ユーザーの追跡ではなくボットネットの検出を目的とするキャンバスフィンガープリンティングテストにおいて、誤検知が発生する恐れがある。
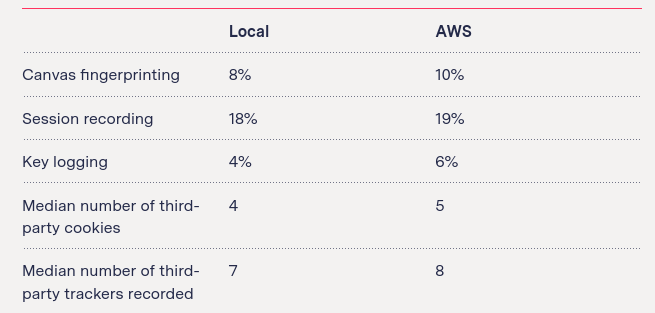
これを検証するため、Trancoリストの上位サイトの中から、すでにAWS上のBlacklightで検査済みのサイト1,000件を無作為に抽出した。このサンプルを、ニューヨーク市の住宅用IPアドレスを持つローカルコンピュータ上のBlacklightソフトウェアで検査した。その結果、ローカル環境でのBlacklight検査結果は、クラウドインフラ上で実行した場合と非常に類似しているが、完全に同一ではないという結論に至った。
サンプルの結果:ローカルコンピュータとAWS
ユーザーには気づかれない監視活動すべてが、必ずしも悪意のあるものとは限らない。例えば、キャンバスフィンガープリンティングはデバイスを特定できるため、不正防止に利用されている。また、キーロギングはオートコンプリート機能を提供するために使用されることもある。
Blacklightは、検出した特定の追跡技術の意図を特定しようとはしない。
また、Blacklightは、セッション記録スクリプトをロードし、マウスの動きやキー入力などのユーザー行動を監視する際、ウェブサイトがユーザーについて収集したデータをどのように利用しているかを正確に判断することもできない。
Blacklightは、訪問するウェブサイトの利用規約やプライバシーポリシーを確認して、監視活動が開示されているかどうかを調べることはない。
付録
入力フィールドの値
以下の表は、ウェブサイトの入力フィールドに入力するよう私たちがBlacklightにプログラムした値の一覧である。参考として、Mozillaのautocomplete属性に関する解説を使用した。Blacklightは、これらの値のbase64、md5、sha256、sha512形式についてもチェックを行う。
更新履歴
2026年2月6日: XおよびTikTokのピクセルを検出できるようBlacklightを更新した。
2025年7月14日: Googleアナリティクスのトラッキングを正確に検出し続けられるようBlacklightを更新した。
2023年3月21日: サードパーティのリクエストをチェックするツールとしてEasyListが追加されたことを反映し、「広告トラッカー」セクションを更新した。
謝辞
初期草案に対するコメントや提案をいただいた、Gunes Acar(KU Leven)、Steven Englehardt(Mozilla)、およびArvind NarayananとJonathan Mayer(プリンストン大学、CITP)に感謝する。
https://themarkup.org/blacklight/2020/09/22/how-we-built-a-real-time-privacy-inspector
